Modelo de gobernanza compartida
Este documento define el modelo de gobernanza compartida de AgrospAI (entregable E2.3). Sustituye progresivamente al modelo de gobernanza inicial basado en el liderazgo del promotor (E2.1) y establece cómo se organiza y supervisa el espacio de datos y cómo se decide sobre la compartición de datos y servicios de procesamiento durante la fase de consolidación del demostrador y más allá de ella.
El modelo parte de tres premisas. La primera es que la gobernanza de un espacio de datos no es estática: debe evolucionar desde un liderazgo inicial del promotor hacia una corresponsabilidad real de los participantes. La segunda es que esa evolución debe producirse sin perder la interoperabilidad con el ecosistema Pontus-X, con Gaia-X y con el futuro Espacio Común Europeo de Datos Agrarios (CEADS). La tercera es que la gobernanza debe ser operativa: no basta con declarar principios, sino que hay que definir órganos, reglas de decisión, procedimientos de admisión, políticas de acceso y mecanismos de resolución de conflictos.
El resultado es un modelo de gobernanza en red, basado en el consenso, la reciprocidad, la subsidiariedad y la búsqueda de beneficios colectivos, que combina órganos de decisión estables con herramientas digitales de consentimiento y trazabilidad. Este modelo se apoya en las herramientas para la creación de cooperativas soberanas de datos (E3.5) para la gobernanza de activos compartidos por varios propietarios.
1. Propósito y alcance
1.1. Objetivo
El objetivo principal es facilitar la colaboración, el intercambio seguro y transparente de datos en el sector agroalimentario, garantizando que los proveedores mantengan el control sobre sus datos y que los consumidores puedan reutilizarlos en condiciones claras, verificables y auditables.
De forma más concreta, el modelo persigue:
- Dotar al espacio de datos de una estructura organizativa estable y de reglas de decisión conocidas por todos.
- Distribuir el poder de decisión entre los participantes, superando el liderazgo unilateral del promotor.
- Asegurar la coherencia con la gobernanza global de Pontus-X, Gaia-X y el CEADS.
- Definir políticas de acceso y uso proporcionadas al tipo de dato y al riesgo asociado.
- Establecer mecanismos de cumplimiento, resolución de conflictos y rendición de cuentas.
- Sentar las bases de la sostenibilidad económica y jurídica del espacio de datos más allá de la fase de demostrador.
1.2. Alcance
El modelo se aplica a todos los participantes, casos de uso, conjuntos de datos, algoritmos y servicios de procesamiento que operen en AgrospAI, con independencia de que su incorporación se haya producido durante la fase de demostrador o con posterioridad.
| Dimensión | Qué cubre |
|---|---|
| Gobernanza organizativa | Órganos, roles, membresía, procesos de decisión y rendición de cuentas |
| Gobernanza de la compartición | Admisión de participantes, contratos, condiciones de acceso y uso, precios y reparto de valor |
| Gobernanza semántica | Vocabularios, esquemas, metadatos, políticas de uso y conformidad |
| Gobernanza tecnológica | Arquitectura federada, identidades, credenciales, computación a datos y seguridad |
| Gobernanza ética y legal | Evaluación ELSA, protección de datos, riesgos de IA y cumplimiento normativo |
| Gobernanza económica | Modelo de ingresos, cuotas, monetización y sostenibilidad |
Quedan fuera del alcance de este documento los detalles de implementación técnica de los componentes, que se describen en la documentación técnica del espacio de datos y en las guías de uso.
1.3. Relación con el modelo de liderazgo
El modelo de gobernanza inicial se organizó en torno al promotor como coordinador central. El modelo compartido no lo sustituye de golpe, sino que lo profundiza y lo transforma de forma progresiva:
- Fase de liderazgo: el promotor ejerce la coordinación, define las reglas iniciales y garantiza la operación.
- Fase de transición: se constituyen los órganos compartidos, se transfieren competencias y se prueba la toma de decisiones conjunta.
- Fase de consolidación: la Asamblea y el Comité de Gobernanza ejercen las competencias plenas; el promotor actúa como operador y facilitador.
- Fase de sostenibilidad: se decide y constituye la fórmula jurídica definitiva, preferentemente una Organización Administrativa de Red (NAO) u otra entidad neutral.
2. Principios fundamentales
Los principios siguientes inspiran todas las decisiones y procedimientos del modelo. No son declaraciones abstractas: cada uno se traduce en mecanismos concretos.
| Principio | Significado | Cómo se aplica |
|---|---|---|
| Transparencia | Procesos, decisiones y condiciones de uso comprensibles y accesibles | Registro de decisiones, catálogo público, informes anuales, trazabilidad de transacciones |
| Privacidad y seguridad | Protección de datos personales y de información sensible | Privacidad por diseño, minimización, cifrado, salas de datos y entornos de ejecución confiable |
| Interoperabilidad | Capacidad de intercambiar datos y servicios entre sistemas y espacios de datos | Estándares Gaia-X, Pontus-X, DCAT-AP, GeoDCAT-AP, HVD, credenciales verificables |
| Equidad | Distribución justa de derechos, obligaciones y beneficios | Reglas de voto equilibradas, reparto de ingresos transparente, acceso no discriminatorio |
| Ética | Evaluación continua del impacto social y ambiental | Comité de Ética y ELSA, Diseño Sensible a los Valores, revisión de casos de uso |
| Subsidiariedad | Decidir en el nivel más próximo a las personas afectadas | Competencias distribuidas entre activos, comités sectoriales y Asamblea |
| Soberanía por diseño | El proveedor conserva el control efectivo sobre sus datos | Computación a datos, contratos inteligentes, políticas de uso verificables |
| Corresponsabilidad | Todos los participantes asumen deberes, no solo derechos | Código de conducta, obligaciones de calidad, auditoría y rendición de cuentas |
| Sostenibilidad | Viabilidad económica, técnica y organizativa a largo plazo | Modelo de ingresos, comisiones sobre transacciones, evolución a entidad neutral |
| Mejora continua | Revisión periódica de políticas y resultados | KPIs, auditorías, revisiones anuales y consultas a participantes |
3. Estructura organizativa
La gobernanza compartida se articula en torno a una Asamblea de Participantes como órgano soberano, un Comité de Gobernanza de Datos como órgano ejecutivo, una Secretaría Técnica como brazo operativo y varios comités especializados. La estructura es deliberadamente ligera: busca evitar burocracia innecesaria sin renunciar al control colectivo.
3.1. Asamblea de Participantes
Es el órgano supremo de decisión. Reúne a todos los miembros plenos y tiene la última palabra sobre las cuestiones estratégicas y fundacionales.
- Composición: un representante con voz y voto por cada miembro pleno. Los proveedores de servicios, observadores y socios estratégicos pueden asistir con voz pero sin voto, salvo que la Asamblea acuerde otra cosa.
- Funciones:
- Aprobar y modificar el reglamento de gobernanza y el código de conducta.
- Elegir y revocar a los miembros del Comité de Gobernanza de Datos.
- Aprobar el plan estratégico, el presupuesto y el modelo de ingresos.
- Decidir sobre la admisión de nuevas categorías de miembros y sobre las cuotas.
- Aprobar las políticas de acceso y uso de datos de mayor impacto.
- Decidir sobre la evolución jurídica del espacio de datos y la constitución de la NAO.
- Aprobar el informe anual de transparencia y el informe de auditoría.
- Reuniones: al menos dos ordinarias al año, más las extraordinarias que solicite el Comité o un 20 % de los miembros.
- Quórum: 50 % de los miembros plenos en primera convocatoria; en segunda, los presentes.
- Regla de decisión: mayoría simple para asuntos ordinarios; dos tercios para asuntos estratégicos o fundacionales; doble mayoría de proveedores y consumidores para cambios en las políticas de compartición.
3.2. Comité de Gobernanza de Datos
Es el órgano ejecutivo y de supervisión del espacio de datos. Traduce las decisiones de la Asamblea en políticas concretas y supervisa su cumplimiento.
- Composición: entre 7 y 11 miembros con voto, elegidos por la Asamblea por un mandato de dos años, renovable una sola vez y con renovación escalonada. Debe incluir:
- Representantes de proveedores de datos (productores, cooperativas, ganaderos).
- Representantes de consumidores de datos.
- Un representante de proveedores de servicios y tecnología.
- Un representante de centros de investigación o academia.
- Un representante de administraciones públicas o reguladores, con voz y voto cuando proceda.
- Un experto independiente en ética, derecho o protección de datos.
- La Secretaría Técnica y el Operador asisten sin voto.
- Funciones:
- Supervisar la implementación de las políticas aprobadas por la Asamblea.
- Resolver las solicitudes de admisión de participantes y de casos de uso.
- Aprobar los planes de incorporación y de soporte.
- Supervisar los indicadores, los riesgos y las incidencias.
- Elevar propuestas de mejora y cambios normativos a la Asamblea.
- Coordinar los grupos de trabajo y los comités especializados.
- Resolver los asuntos que le delegue la Asamblea.
- Reuniones: trimestrales, más las extraordinarias que sean necesarias.
- Quórum: 50 % de sus miembros; mayoría simple, con voto de calidad de la presidencia en caso de empate.
3.3. Secretaría Técnica y Operador del Espacio de Datos
Es el brazo operativo del modelo. Durante la fase de demostrador la ejerce la Universitat de Lleida como operadora; posteriormente podrá asumirla una entidad independiente o la propia NAO.
- Funciones:
- Ejecutar las decisiones de la Asamblea y del Comité.
- Gestionar el alta, la baja y la renovación de participantes.
- Emitir y revocar credenciales, en coordinación con la GXDCH.
- Gestionar contratos, catálogo, metadatos y documentación.
- Prestar soporte técnico y funcional a los participantes.
- Coordinar la respuesta a incidentes y la continuidad del servicio.
- Elaborar los informes de actividad, transparencia y cumplimiento.
- Mantener el registro de decisiones y el historial de cambios.
- Rendición de cuentas: responde ante el Comité y la Asamblea; sus actos son auditables.
3.4. Comité de Interoperabilidad y Tecnología
Es el órgano técnico y asesor en materia de estándares, arquitectura, metadatos y seguridad.
- Composición: expertos técnicos designados por los participantes, el Operador, el proveedor tecnológico y, cuando proceda, la GXDCH.
- Funciones:
- Proponer y mantener los vocabularios, esquemas y perfiles de metadatos.
- Validar la conformidad técnica de nuevos participantes, datos y servicios.
- Gestionar el ciclo de vida de las versiones de esquemas y APIs.
- Evaluar riesgos técnicos y de seguridad.
- Coordinar la interoperabilidad con Pontus-X, Gaia-X y el CEADS.
- Informar al Comité sobre cuestiones técnicas con impacto en la gobernanza.
- Reuniones: mensuales; decisiones por consenso y, en su defecto, por dos tercios.
3.5. Comité de Ética y ELSA
Es el órgano de evaluación ética, legal y social. Vela por que los casos de uso y las políticas respeten los derechos de las personas y los valores del proyecto.
- Composición: expertos en ética, derecho, protección de datos, ciencias sociales y representantes de los participantes, con independencia respecto de los casos evaluados.
- Funciones:
- Evaluar los aspectos éticos, legales y sociales (ELSA) de nuevos casos de uso.
- Revisar evaluaciones de impacto en protección de datos (DPIA) y de riesgos de IA.
- Aplicar la metodología de Diseño Sensible a los Valores (VSD).
- Proponer salvaguardas y condiciones de aprobación.
- Suspender cautelarmente un caso de uso ante un riesgo grave, a la espera de la decisión de la Asamblea.
- Elaborar un informe anual de ética y cumplimiento.
- Reuniones: trimestrales o a demanda, según los casos de uso.
3.6. Comisión de Resolución de Conflictos
Es el órgano independiente encargado de prevenir, mediar y resolver disputas.
- Composición: tres miembros independientes (uno designado por la Asamblea, uno por los proveedores y uno por los consumidores), con suplentes. No pueden tener intereses directos en los asuntos que conozcan.
- Funciones:
- Mediar en conflictos entre participantes.
- Resolver reclamaciones sobre acceso, uso, calidad o incumplimiento.
- Proponer sanciones proporcionadas.
- Elaborar recomendaciones para evitar conflictos futuros.
- Reglas: confidencialidad, imparcialidad, contradicción y motivación de las decisiones; abstención obligatoria en caso de conflicto de interés.
3.7. Grupos de Trabajo
Son espacios temporales y abiertos para abordar cuestiones concretas. Se crean por acuerdo del Comité y rinden cuentas ante él.
- Composición: participantes interesados, expertos invitados y miembros de la Secretaría.
- Funciones: preparar propuestas, pilotar iniciativas, elaborar guías y recoger necesidades.
- Duración: limitada al objetivo; se disuelven o se renuevan al alcanzarlo.
- Ejemplos: casos de uso, modelo de negocio, interoperabilidad semántica, comunicación, formación y ética.
3.8. Gobernanza global
AgrospAI no opera de forma aislada. Su gobernanza se articula en dos niveles:
- Gobernanza Global: la del ecosistema Pontus-X, ejercida de forma compartida por sus federadores, que define las normas de interoperabilidad entre espacios de datos. Incluye la alineación con Gaia-X y sus especificaciones de federación, identidad y confianza.
- Gobernanza AgrospAI: la de este documento, que concreta las reglas del demostrador y de sus participantes.
La relación con la gobernanza global se materializa en:
- La participación del Operador y de los representantes de AgrospAI en los foros de Pontus-X y Gaia-X.
- La adopción de los estándares y componentes comunes (Gaia-X Trust Framework, credenciales verificables, GXDCH, EDC/XFSC).
- La participación en el futuro Espacio Común Europeo de Datos Agrarios (CEADS) y su Organización Administrativa de Red (NAO), siguiendo la evolución del proyecto AgriDataSpace.
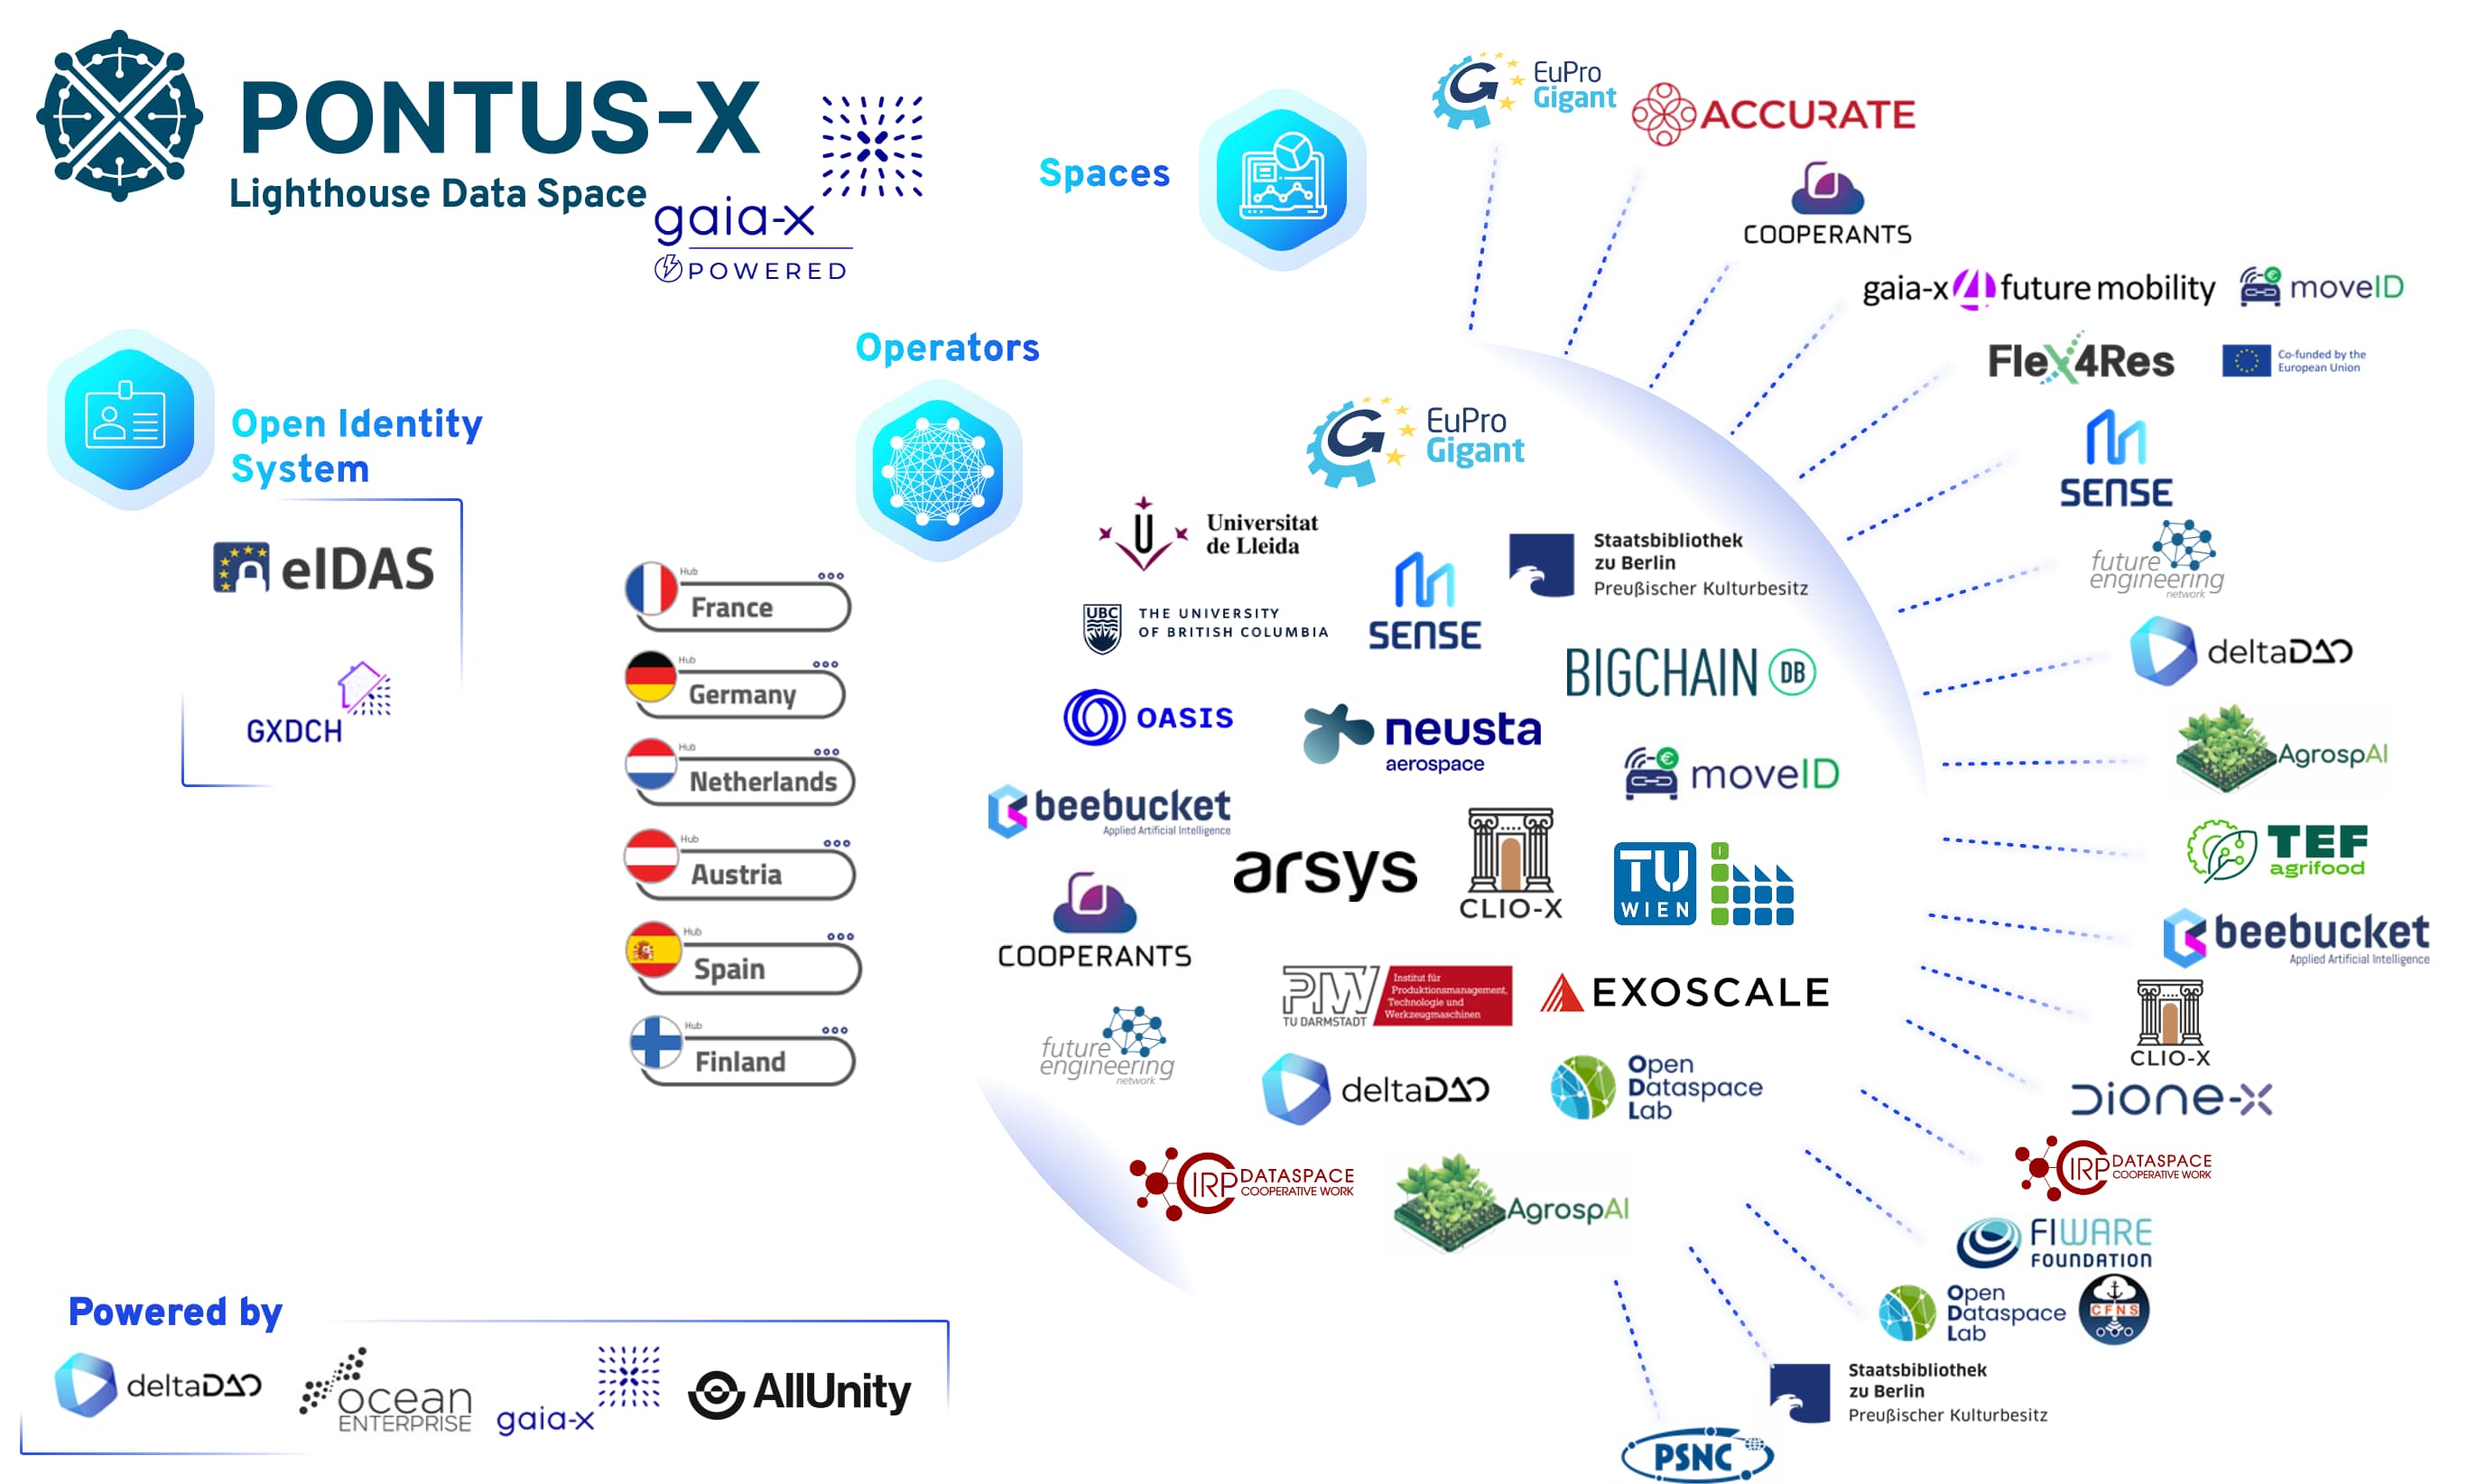 Fig. 1. Integrantes del ecosistema Pontus-X y su estructura de gobernanza (fuente: deltaDAO AG)
4. Roles y responsabilidades
El modelo distingue entre órganos (que deciden) y roles (que actúan). Una misma entidad puede desempeñar varios roles, siempre que no se vulneren las reglas de independencia y conflicto de interés.
| Rol | Descripción | Responsabilidades principales |
|---|---|---|
| Promotor | Universitat de Lleida, durante la fase de demostrador | Coordinar la transición, operar el espacio de datos, rendir cuentas ante la Asamblea |
| Operador y administrador del espacio de datos | UdL inicialmente; otras entidades en el futuro | Operación diaria, incorporación, contratos, credenciales, soporte, incidencias |
| Proveedor de tecnología | Proveedor del ecosistema Pontus-X (deltaDAO AG) | Mantener la infraestructura y los componentes de federación |
| Proveedores de servicios de intermediación | Computación a datos, GXDCH y servicios de confianza | Prestar servicios conformes, garantizar independencia y seguridad |
| Proveedor de datos | Agricultores, ganaderos, cooperativas, administraciones, centros de investigación | Calidad, licitud, metadatos, condiciones de uso y control del dato |
| Consumidor de datos | Empresas, investigadores, administraciones, servicios de asesoramiento | Uso conforme a las políticas, confidencialidad, no reutilización indebida |
| Proveedor de servicios de procesamiento | Desarrolladores de algoritmos, modelos de IA y servicios de análisis | Ejecución segura, reproducibilidad, documentación y trazabilidad |
| Responsable de Ética | Miembro designado del Comité de Ética y ELSA | Evaluar el impacto ético, proponer salvaguardas y supervisar su cumplimiento |
| Observador | Administraciones, asociaciones, expertos y otros actores | Participar con voz, aportar conocimiento, sin derecho a voto salvo acuerdo |
| Auditor externo | Entidad independiente designada por la Asamblea | Verificar el cumplimiento y emitir informes |
4.1. Obligaciones comunes
Todos los participantes se comprometen a:
- Respetar el reglamento de gobernanza y el código de conducta.
- Proporcionar información veraz sobre su identidad, sus datos y sus servicios.
- Mantener la confidencialidad de la información a la que accedan.
- Notificar incidentes de seguridad o uso indebido en un plazo máximo de 72 horas.
- Colaborar en las auditorías y en la resolución de conflictos.
- No reidentificar personas ni reutilizar datos para fines no autorizados.
- Mantener actualizados sus metadatos y sus credenciales.
4.2. Matriz RACI
| Actividad | Asamblea | Comité | Secretaría | Comité Técnico | Comité Ética | Participantes |
|---|---|---|---|---|---|---|
| Aprobar el reglamento | A | R | C | C | C | I |
| Elegir al Comité | A/R | I | C | I | I | V |
| Admitir participantes | I | A/R | R | C | C | I |
| Aprobar casos de uso | I | A/R | C | C | C | R |
| Definir políticas de datos | A/R | R | C | C | C | C |
| Gestionar incidencias | I | A | R | C | C | R |
| Resolver conflictos | I | C | C | I | C | R |
| Auditar y reportar | I | A | R | C | C | I |
| Evolución a la NAO | A/R | R | C | I | C | C |
Leyenda: R = responsable de ejecutar; A = responsable último (aprobación final); C = consultado; I = informado; V = vota.
5. Toma de decisiones
5.1. Reglas generales
- Consenso primero: se busca el acuerdo antes de votar.
- Subsidiariedad: cada decisión se toma en el nivel más próximo posible a los afectados.
- Proporcionalidad: las mayorías exigidas crecen con el impacto de la decisión.
- Transparencia: las propuestas, deliberaciones y resultados se documentan y publican, salvo información confidencial.
- Participación: los miembros pueden presentar propuestas y alegar antes de las decisiones que les afecten.
- Abstención por conflicto de interés: quien tenga un interés directo no vota ni participa en la deliberación.
- Trazabilidad: toda decisión queda registrada con fecha, órgano, regla aplicada y motivación.
5.2. Niveles y reglas de decisión
| Tipo de decisión | Órgano | Regla | Quórum | Ejemplos |
|---|---|---|---|---|
| Estratégica o fundacional | Asamblea | Dos tercios | 50 % | Estatutos, evolución a NAO, disolución, cuotas |
| Política de compartición | Asamblea | Doble mayoría de proveedores y consumidores, y dos tercios del total | 50 % | Condiciones de acceso, licencias, reparto de ingresos |
| Admisión de miembros | Comité | Mayoría simple | 50 % | Alta de participantes y observadores |
| Aprobación de casos de uso | Comité, con informe del Comité de Ética | Mayoría simple | 50 % | Nuevos casos, cambios sustanciales |
| Técnica y semántica | Comité Técnico | Consenso; en su defecto, dos tercios | 50 % | Esquemas, versiones, APIs, metadatos |
| Operativa | Secretaría | Delegada | No aplica | Incorporación, incidencias, soporte |
| Conflictos | Comisión | Mayoría de sus miembros | 100 % | Mediación, arbitraje, sanciones |
5.3. Ponderación e involucración
La Asamblea funciona con el principio un miembro, un voto para preservar la equidad entre participantes. Ahora bien, la relevancia de cada decisión puede modularse según la involucración:
- En las decisiones que afectan a activos de datos compartidos por varios propietarios, se utiliza el mecanismo de consentimiento descrito en las herramientas para cooperativas soberanas, con poder de voto ponderado por la contribución.
- En las decisiones técnicas, el peso recae en el conocimiento experto y en la conformidad con los estándares.
- En las decisiones estratégicas, se exige una mayoría reforzada que obliga a buscar acuerdos amplios.
Esta combinación evita dos extremos: la dictadura de la mayoría simple y el bloqueo permanente por unanimidad.
5.4. Resolución de bloqueos
Si una propuesta no alcanza la mayoría requerida:
- Se abre un periodo de consulta y reformulación (15 días).
- El Comité puede convocar una mediación facilitada por la Comisión de Resolución de Conflictos.
- Si persiste el bloqueo, la Asamblea decide con la mayoría prevista para el tipo de decisión.
- Las decisiones adoptadas para superar el bloqueo deben motivarse y publicarse.
5.5. Apoyo digital
La toma de decisiones se apoya en:
- Credenciales verificables para acreditar la identidad y los derechos de voto.
- Registro distribuido para dejar constancia inmutable de las decisiones y transacciones.
- Contratos inteligentes para automatizar la ejecución de las decisiones aprobadas.
- Consentimiento on-chain para la gobernanza de activos compartidos.
- Panel de gobernanza para consultar el estado de propuestas, votos y resultados.
La tecnología no sustituye la deliberación: la automatiza y la hace auditable.
6. Membresía y admisión
6.1. Categorías de membresía
| Categoría | Quién puede ser | Derechos | Obligaciones |
|---|---|---|---|
| Miembro pleno | Entidades del sector agroalimentario y habilitadores tecnológicos | Voz y voto en la Asamblea; acceso a datos y servicios | Cuotas, código de conducta, auditorías |
| Proveedor de servicios | Computación, GXDCH, tecnología y servicios de confianza | Voz; voto en materias técnicas y de negocio cuando se acuerde | Conformidad, independencia, seguridad |
| Observador | Administraciones, asociaciones, academia y expertos | Voz, sin voto | Confidencialidad, colaboración |
| Socio estratégico | Entidades colaboradoras sin rol operativo | Voz, sin voto | Aportación de valor, alineación |
6.2. Criterios de admisión
La admisión se basa en criterios objetivos y no discriminatorios:
- Legitimidad: ser una entidad legalmente constituida o un grupo reconocido.
- Pertenencia al ecosistema: actividad en el sector agroalimentario o capacidad habilitadora.
- Aceptación del marco: reglamento, código de conducta y políticas de datos.
- Conformidad técnica: capacidad de operar con los estándares y credenciales del espacio de datos.
- Cumplimiento normativo: ausencia de incumplimientos graves en protección de datos, competencia o seguridad.
- Complementariedad: aportación a casos de uso existentes o potencial para nuevos casos.
- Sostenibilidad: compromiso de contribuir al modelo económico cuando proceda.
6.3. Procedimiento de alta
- Solicitud: la entidad presenta su interés y la información básica.
- Verificación: la Secretaría comprueba la elegibilidad y la documentación.
- Validación técnica: el Comité de Interoperabilidad evalúa la conformidad técnica y de seguridad.
- Evaluación ELSA: el Comité de Ética revisa los aspectos éticos, legales y sociales.
- Decisión: el Comité de Gobernanza aprueba o deniega motivadamente.
- Credenciales: se emiten las credenciales verificables y se vincula la identidad a las claves del participante.
- Firma: se suscribe el reglamento, el código de conducta y, en su caso, los contratos de datos.
- Activación: se habilita el acceso y se publica la incorporación en el registro de participantes.
El plazo objetivo del procedimiento completo es de 30 a 45 días, salvo causas justificadas.
6.4. Suspensión y baja
- Baja voluntaria: preaviso de 30 días; se mantienen las obligaciones de los contratos en vigor y se revocan las credenciales.
- Suspensión cautelar: por incumplimiento grave, riesgo de seguridad o investigación en curso.
- Expulsión: por incumplimiento reiterado, fraude, uso indebido de datos o violación ética grave, previa audiencia y con derecho de recurso.
- Datos ya compartidos: se rigen por las condiciones pactadas; la baja no elimina retroactivamente los derechos de uso legítimos, pero impide nuevos usos.
7. Políticas de acceso y uso de datos
7.1. Clasificación de los datos
| Clase | Ejemplos | Nivel de acceso | Controles principales |
|---|---|---|---|
| Abierto | Datos públicos, SIGPAC HVD, metadatos | Abierto | Atribución, licencia abierta, calidad |
| Compartido | Sensores, análisis de suelo, datos agregados | Contractual | Finalidad, confidencialidad, cómputo controlado |
| Sensible | REA/CUE, datos de explotación, información comercial | Contractual restringido | Computación a datos, sala de datos, TEE, no exportación |
| Personal | Datos de titulares y personas físicas | Contractual reforzado | RGPD, minimización, seudonimización, DPIA |
| Confidencial | Algoritmos, modelos, secretos empresariales | Contractual restringido | Propiedad intelectual, no copia, auditoría |
7.2. Modalidades de acceso
- Acceso abierto: descarga directa con licencia abierta.
- Acceso registrado: identificación del usuario y aceptación de condiciones.
- Acceso contractual: contrato específico con condiciones de uso y precio.
- Computación a datos: el algoritmo se ejecuta junto al dato; el consumidor solo recibe resultados.
- Sala de datos: entorno aislado con garantías de ejecución confiable (TEE) y verificación de resultados.
- Resultados agregados: solo se comparten agregados o modelos, nunca datos individuales.
7.3. Condiciones de uso
Toda compartición se rige por políticas explícitas que incluyen, como mínimo:
- Finalidad: usos permitidos y prohibidos.
- Atribución: reconocimiento de la fuente y de los titulares.
- No reidentificación: prohibición de reconstruir identidades.
- No redistribución: prohibición de ceder datos a terceros no autorizados.
- Conservación: plazo de retención y obligación de destrucción.
- Derivados: titularidad y condiciones de los resultados.
- Auditoría: derecho de verificación del cumplimiento.
- Incidentes: notificación y cooperación.
Estas condiciones se formalizan en un contrato legal y, cuando proceda, en un contrato inteligente que las automatiza. En caso de discrepancia, prevalece el contrato legal.
7.4. Licencias, precios y reparto de valor
- Datos abiertos: licencias abiertas, preferentemente CC BY 4.0 o equivalentes.
- Datos compartidos: licencias comerciales o de uso restringido, con precios fijados por el proveedor.
- Servicios de procesamiento: pago por uso, suscripción o precio por resultado.
- Cooperativas de datos: reparto de ingresos según la contribución, con reglas transparentes.
- Fase de demostrador: se utiliza dinero electrónico sin valor real para experimentar; el asesoramiento es gratuito.
- Fase de sostenibilidad: la Asamblea define el porcentaje sobre transacciones y, en su caso, las cuotas de membresía.
La gobernanza garantiza que las comisiones y los criterios de reparto sean públicos, proporcionales y no discriminatorios.
7.5. Calidad y metadatos
Los proveedores deben publicar metadatos suficientes para el descubrimiento y la evaluación:
- Título, descripción, palabras clave y versión.
- Formato, esquema y licencia.
- Procedencia, fecha y método de obtención.
- Condiciones de acceso y uso.
- Calidad, limitaciones y nivel de confianza.
Se adoptan los perfiles DCAT-AP, GeoDCAT-AP y HVD cuando proceda, y se utiliza el validador semántico de esquemas para verificar la integridad antes del procesamiento.
8. Interoperabilidad semántica y tecnológica
8.1. Dimensiones
| Dimensión | Objetivo | Instrumentos |
|---|---|---|
| Organizativa | Alinear roles, procesos y contratos | Reglamento, admisión, contratos, resolución de conflictos |
| Semántica | Que los datos y servicios se entiendan | Vocabularios, esquemas, DCAT-AP, GeoDCAT-AP, HVD, VCs |
| Técnica | Que los sistemas se conecten | Pontus-X, Ocean Protocol, EDC, XFSC, GXDCH, APIs |
| Legal | Que el intercambio sea lícito | RGPD, DGA, Data Act, contratos, ELSA |
| Económica | Que el intercambio sea sostenible | Precios, comisiones, reparto de valor |
8.2. Estándares y componentes
- Gaia-X Trust Framework para identidad, confianza y descripción de servicios.
- Credenciales verificables (VC) y DID para identificar participantes y activos.
- Gaia-X Digital Clearing House (GXDCH) para validar credenciales y conformidad.
- Pontus-X como ecosistema de federación y mercado de datos.
- Ocean Protocol para la representación de activos y la computación a datos.
- Eclipse Dataspace Components (EDC) y XFSC para conectores y servicios de federación.
- DCAT-AP, GeoDCAT-AP y HVD para metadatos y datos de alto valor.
8.3. Gestión del cambio
Los cambios en esquemas, vocabularios o APIs siguen un proceso ordenado:
- Propuesta documentada con motivación y alcance.
- Consulta a los participantes afectados.
- Evaluación técnica y de impacto.
- Aprobación por el Comité Técnico y, si afecta a políticas, por el Comité de Gobernanza.
- Versionado y periodo de coexistencia.
- Deprecación anunciada con antelación y migración asistida.
Se mantiene compatibilidad hacia atrás siempre que sea posible y se documentan las rupturas.
9. Seguridad, privacidad y cumplimiento normativo
9.1. Marco regulatorio
| Norma | Ámbito | Implicación para la gobernanza |
|---|---|---|
| RGPD | Protección de datos personales | Base jurídica, minimización, DPIA, derechos |
| Reglamento de Gobernanza de Datos (DGA) | Reutilización de datos protegidos | Confidencialidad, intermediación neutral, salas de datos |
| Reglamento de Datos (Data Act) | Acceso y portabilidad de datos | Derechos de acceso, intercambio justo, interoperabilidad |
| Directiva de Datos Abiertos | Datos del sector público | Publicación, licencias, formatos abiertos |
| Reglamento de IA | Sistemas de IA | Evaluación de riesgos, transparencia, supervisión humana |
| NIS2 | Ciberseguridad | Gestión de riesgos, incidentes, continuidad |
| Código de conducta UE sobre intercambio de datos agrarios | Sector agroalimentario | Contratos justos, transparencia, equidad |
| Normativa nacional | LOPDGDD, sectorial | Desarrollo y especialidades |
9.2. Seguridad
- Identidad y acceso: credenciales verificables, autenticación fuerte, principio de mínimo privilegio.
- Cifrado: en tránsito y en reposo; gestión segura de claves.
- Computación a datos: salas de datos y entornos de ejecución confiable (TEE).
- Trazabilidad: registros de auditoría inmutables de accesos, transacciones y decisiones.
- Gestión de incidentes: detección, respuesta, notificación y lecciones aprendidas.
- Vulnerabilidades: análisis periódicos, parches y pruebas de seguridad.
- Continuidad: copias de seguridad, planes de recuperación y redundancia.
- Proveedores: evaluación y seguimiento de la seguridad de terceros.
9.3. Privacidad
- Privacidad por diseño y por defecto en todos los casos de uso.
- Minimización: solo los datos necesarios para la finalidad.
- Seudonimización y anonimización cuando sea posible.
- DPIA para tratamientos de alto riesgo.
- Limitación de finalidad y conservación.
- No revelación de datos personales en los resultados de la computación a datos.
- Derechos de las personas: información, acceso, rectificación, supresión y oposición.
9.4. Ética e IA
- Evaluación ELSA de cada caso de uso.
- Aplicación de Diseño Sensible a los Valores (VSD).
- Documentación de modelos, datos de entrenamiento y limitaciones.
- Supervisión humana en decisiones con impacto.
- Evaluación de sesgos, equidad y impacto ambiental.
- Prohibición de usos incompatibles con los derechos fundamentales.
9.5. Auditoría y cumplimiento
- Auditorías internas anuales y externas cuando lo acuerde la Asamblea.
- Revisión de contratos, credenciales y políticas.
- Informe anual de cumplimiento y transparencia.
- Registro de incidentes y de acciones correctivas.
- Canal de denuncias y reporte de usos indebidos, con protección de la persona informante.
- Cooperación con autoridades de supervisión.
10. Resolución de conflictos
10.1. Tipos de conflicto
- Contractuales: incumplimiento de condiciones de acceso o uso.
- Técnicos: calidad, disponibilidad o interoperabilidad.
- De datos: exactitud, atribución, reutilización indebida.
- Económicos: precios, facturación o reparto de ingresos.
- Éticos o legales: usos controvertidos o riesgos para derechos.
- Entre participantes: competencia desleal, discriminación o trato desigual.
10.2. Procedimiento
| Fase | Plazo | Responsable | Resultado |
|---|---|---|---|
| Negociación directa | 15 días | Las partes | Acuerdo o constancia del desacuerdo |
| Mediación | 30 días | Comisión de Resolución de Conflictos | Acuerdo o informe de desacuerdo |
| Arbitraje o decisión | 30 días | Comisión o Asamblea | Decisión motivada y vinculante |
| Recurso | 15 días | Asamblea | Confirmación, revocación o modificación |
10.3. Sanciones
Las sanciones son proporcionales, graduales y motivadas:
- Apercibimiento y requerimiento de subsanación.
- Plan de acción correctivo con plazos.
- Suspensión temporal de derechos.
- Expulsión del espacio de datos.
- Comunicación a autoridades cuando proceda.
Se garantiza el derecho de audiencia, la contradicción y la posibilidad de recurso.
11. Transparencia, monitorización y mejora continua
11.1. Indicadores clave (KPIs)
| Ámbito | Indicador | Frecuencia |
|---|---|---|
| Participación | Número de miembros por categoría y altas/bajas | Mensual |
| Catálogo | Activos publicados, actualizados y retirados | Mensual |
| Uso | Transacciones, trabajos de computación y datos servidos | Mensual |
| Casos de uso | Casos activos, nuevos y finalizados | Trimestral |
| Calidad | Conjuntos de datos que superan la validación de esquemas | Mensual |
| Confianza | Incidentes de seguridad y tiempo de respuesta | Mensual |
| Satisfacción | Encuesta a participantes y consumidores | Semestral |
| Cumplimiento | Auditorías, hallazgos y acciones correctivas | Anual |
| Sostenibilidad | Ingresos, costes y equilibrio presupuestario | Trimestral |
| Gobernanza | Decisiones adoptadas, participación y plazos | Trimestral |
11.2. Transparencia
- Registro público de participantes y de sus roles.
- Catálogo de activos con metadatos y condiciones de uso.
- Registro de decisiones de los órganos de gobernanza.
- Informe anual de transparencia con resultados, riesgos e incidencias.
- Panel de indicadores accesible a los participantes.
11.3. Mejora continua
- Revisión anual del reglamento y de las políticas.
- Consultas periódicas a los participantes.
- Análisis de lecciones aprendidas tras incidentes y proyectos.
- Actualización de esquemas y procedimientos.
- Formación y sensibilización continua.
12. Participación y co-creación
La gobernanza compartida solo funciona si los participantes se implican. Por ello se establecen mecanismos permanentes de participación:
- Asambleas ordinarias y extraordinarias.
- Grupos de trabajo abiertos sobre casos de uso, negocio, interoperabilidad y ética.
- Talleres de co-creación para definir y ajustar casos de uso.
- Consultas públicas sobre políticas y cambios relevantes.
- Soporte a la incorporación y asesoramiento gratuito durante la fase de demostrador.
- Formación en soberanía de datos, publicación, compartición y uso.
- Canales de comunicación y documentación accesible.
La co-creación se concreta en el acompañamiento a las entidades interesadas para definir sus casos de uso, adaptar su modelo de negocio, integrarse en la gobernanza y cumplir los requisitos ELSA.
13. Sostenibilidad y evolución del modelo
13.1. Modelo económico
La sostenibilidad se apoya en:
- Un porcentaje sobre las transacciones de datos y servicios.
- Los servicios de asesoría, consultoría y formación.
- La comercialización de infraestructura de computación a través del espacio de datos.
- Las ayudas públicas durante la fase de demostrador.
- Las cuotas de membresía que, en su caso, apruebe la Asamblea.
Durante la fase de demostrador se utiliza dinero electrónico sin valor real para experimentar con una economía de datos próxima a la real.
13.2. Evolución jurídica
La evolución prevista es:
- UdL como operadora durante la fase de demostrador.
- Gobernanza compartida con los participantes, con órganos constituidos y competencias transferidas.
- Entidad neutral o NAO para la sostenibilidad futura, con personalidad jurídica propia y participación de los agentes del ecosistema.
La decisión sobre la fórmula definitiva corresponde a la Asamblea y se adoptará de forma compartida, teniendo en cuenta la evolución del CEADS y su NAO.
13.3. Riesgos y mitigación
| Riesgo | Impacto | Mitigación |
|---|---|---|
| Baja participación en las decisiones | Legitimidad reducida | Facilitar la participación, quórum flexible, decisiones digitales |
| Bloqueo por intereses contrapuestos | Paralización | Mediación, doble mayoría, plazos y escalado |
| Asimetría entre grandes y pequeños actores | Inequidad | Voto igualitario, apoyo a la incorporación, salvaguardas |
| Complejidad técnica | Exclusión | Guías, formación, soporte y componentes reutilizables |
| Cambios regulatorios | Incumplimiento | Observatorio normativo, revisión periódica, ELSA |
| Insostenibilidad económica | Fin del servicio | Modelo de ingresos diversificado, comisiones y servicios |
| Concentración de poder en el operador | Captura | Separación de funciones, auditoría, evolución a NAO |
14. Referencias
- AgrospAI. Memoria técnica del proyecto. Modelo de negocio, gobernanza, actividades A1.1, A1.2, A2.1, A2.2, A2.3 y A3.2; entregables E2.1, E2.3 y E3.5.
- AgrospAI. Modelo de gobernanza inicial (E2.1).
- AgrospAI. Herramientas para la creación de cooperativas soberanas de datos (E3.5).
- AgrospAI. Guía para la incorporación a AgrospAI (E1.1).
- AgrospAI. Recomendaciones para compartir datos y servicios de procesamiento (E1.2).
- AgrospAI. Guía de buenas prácticas para el desarrollo de casos de uso (E2.4).
- Gaia-X. Trust Framework. Disponible en: https://gaia-x.eu/
- Pontus-X. Ecosistema de espacios de datos. Disponible en: https://pontus-x.eu/
- Comisión Europea. Reglamento de Gobernanza de Datos (DGA). Disponible en: https://eur-lex.europa.eu/eli/reg/2022/868/oj
- Comisión Europea. Reglamento de Datos (Data Act). Disponible en: https://eur-lex.europa.eu/eli/reg/2023/2854/oj
- Comisión Europea. Reglamento General de Protección de Datos (RGPD). Disponible en: https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Comisión Europea. Reglamento de Inteligencia Artificial. Disponible en: https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- AgriDataSpace. Design principles and guidelines for agricultural data spaces. Disponible en: https://agridataspace-csa.eu/
Anexo A. Glosario
| Término | Definición |
|---|---|
| NAO | Organización Administrativa de Red; organismo de coordinación neutral para la gobernanza futura |
| GXDCH | Gaia-X Digital Clearing House; servicio de validación de credenciales y conformidad |
| VC | Credencial verificable; formato estándar del W3C para acreditar atributos |
| DID | Identificador descentralizado |
| TEE | Entorno de ejecución confiable |
| Data room | Sala de datos; entorno aislado para computación a datos |
| Compute-to-data | Modelo en el que el algoritmo se ejecuta junto al dato y solo se comparten resultados |
| ELSA | Aspectos éticos, legales y sociales |
| DPIA | Evaluación de Impacto relativa a la Protección de Datos (Data Protection Impact Assessment); análisis previo de los riesgos de un tratamiento de datos personales y de las medidas para mitigarlos, exigido por el RGPD para tratamientos de alto riesgo |
| VSD | Diseño Sensible a los Valores |
| DCAT-AP / GeoDCAT-AP | Perfiles de metadatos para catálogos de datos y datos geoespaciales |
| HVD | Conjuntos de datos de alto valor |